



네스토리 AnomixAI, 출시 직후 민관협력 오픈이노베이션 선정
사용자의 행동 흐름을 기반으로한 보안 솔루션 제공해
 구글 검색 선호 매체로 추가
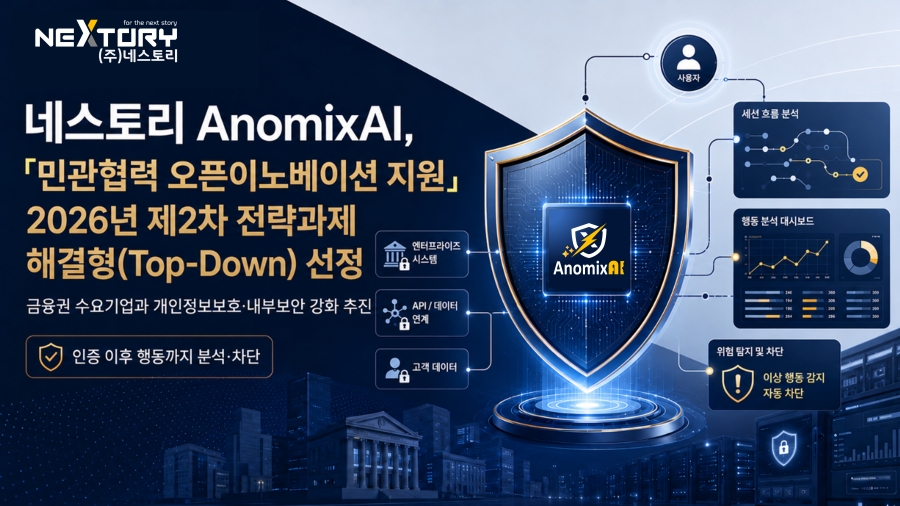
AI 보안기업 네스토리가 지난 6월 출시한 행위 분석 보안 플랫폼 AnomixAI가 출시 직후 금융권 수요기업과 함께 추진하는 ‘민관협력 오픈이노베이션 지원’ 2026년 제2차 전략 과제 해결형(Top-Down) 선정됐다고 3일 밝혔다.
네스토리는 이번 선정을 AnomixAI가 출시 직후 실제 금융업무에서 기술력과 활용 가능성을 검증받게 된 첫 금융권 적용 사례로 보고 있다.
AnomixAI는 단순한 공격 탐지 보안이 아니라, 사용자가 시스템에 들어오는 순간부터 들어온 이후의 행동 흐름으로 분석해 보안을 진행한다. 사용자·시스템·앱 · API · 로그 간 관계를 연결해 브루트포스, 크리덴셜 스터핑, 비정상 로그인, 자동화 접근, 과다 요청, 스크래핑 등 웹 기반 위협을 탐지하고, 정상 인증 이후엔 화면 이동, API 호출, 조회량, 반복 접근, 행위 순서까지 분석해 정상 업무 범위를 벗어난 이상 행위를 식별한다. 네스토리는 이런 분석 결과를 위험도 판단과 정책 기반 차단 · 격리로 연결해, 접속 전후의 위협을 하나의 흐름으로 대응하는 사전 예방형 보안 체계를 구현하고 있다.
이번 과제의 핵심은 ‘보안사고가 발생한 뒤 로그를 확인하는 것이 아니라, 사고로 이어질 행동을 먼저 발견하고 멈추는 것’이다. 금융권 수요기업 내부에서 개인 정보를 취급하는 사용자의 접근 · 조회 · 열람 · 상담 · 변경 이력을 분석하고, 담당자 외 접근, 비정상 시간대 접근, 반복 조회, 과다 열람 등 위험행위가 감지되면 해당 사용자의 세션과 정보 접근을 즉시 차단 · 격리해 추가적인 개인정보 열람을 제한한다.
이후 해당 사용자의 행위 이력과 위험 판단 근거를 보안 담당자에게 전달해 즉각적인 점검과 감사 · 조사로 연결한다. 이는 단순 모니터링을 넘어 탐지 → 판단 → 차단 · 격리 → 감사까지 연결하는 사전예방형 내부보안 체계다. 고위험 행위 발생 시 세션을 즉시 차단하고 보안 담당자에게 알림을 전달하는 구조이다.
이번 과제는 개인금융채무자보호법 준수를 직접적인 대상으로 하지만 네스토리가 바라보는 시장은 특정 법률에 국한되지 않는다. 네스토리는 금번 금융권 수요기업 적용을 시작으로 금융권 전반의 개인정보보호와 내부통제 시장으로 AnomixAI를 확대할 계획이다. 이후 개인정보 접근 이력과 내부통제가 필요한 모든 산업군으로 확장한다는 전략이다.
네스토리는 이를 단순한 법규 준수 자동화가 아니라 개인정보 접근통제, 내부자 이상행위 탐지, 감사 자동화, 사전 차단을 하나로 연결하는 AI 기반 내부통제 플랫폼으로 발전시킬 계획이다.
김영민 네스토리 대표는 “개인정보가 있는 곳이라면 이제는 로그인 이후의 행동까지 봐야 한다. 보안 인증을 통과했다고 해서 보호가 끝나는 것이 아니라, 그 순간부터 행위분석이 시작돼야 한다”며 “로그인에 성공했다고 해서 그 이후의 모든 행동까지 정상이라고 볼 수는 없다. 개인정보를 취급하는 시스템이라면 인증 이후 사용자의 행동과 업무 맥락을 지속적으로 분석하고, 위험행위가 확인되는 순간 즉시 통제할 수 있어야 한다”고 설명했다.
김 대표는 또 “행위분석과 실시간 통제는 앞으로 개인정보보호법 대응과 내부보안에서 핵심적인 보안 요소가 돼야 한다”며 “정상적인 권한을 가진 사용자라도 실수나 오남용으로 개인정보를 과도하게 조회하거나, 본인도 인지하지 못한 상태에서 내부 규정이나 법규 위반으로 이어질 수 있다. 사고 이후 로그를 확인하는 것보다 사고로 이어질 행동을 사전에 발견하고 멈추는 것이 중요하다”고 강조했다.
뉴스콘텐츠는 저작권법 제7조 규정된 단서조항을 제외한 저작물로서 저작권법의 보호대상입니다. 본 기사를 개인블로그 및 홈페이지, 카페 등에 게재(링크)를 원하시는 분은 반드시 기사의 출처(로고)를 붙여주시기 바랍니다. 영리를 목적으로 하지 않더라도 출처 없이 본 기사를 재편집해 올린 해당 미디어에 대해서는 합법적인 절차(지적재산권법)에 따라 그 책임을 묻게 되며, 이에 따른 불이익은 책임지지 않습니다.
- 에디터김동욱 (jkkims@ditoday.com)